میتوانید اجازههای خاصی را برای نماینده مدیریت کنید و کنترل دقیقی بر فضای کاری خود داشته باشید. اجازهها به شما امکان میدهند کنترل کنید که آیا عامل میتواند کنشهای خاصی را انجام دهد یا نه، ازجمله موارد زیر:
- خواندن و بهروزرسانی فایلهای پروژه، فهرستهای راهنمای خارجی، و دادههای حساس (مثل اطلاعات کاربری).
- به «جستجوی Google» و دامنههای دیگر دسترسی داشته باشید.
- فرمانهای پوسته را اجرا کند.
- با سرورهای MCP تعامل داشته باشد.
وقتی با عامل کار میکنید، اگر قبلاً تأیید نکرده باشید، عامل برای انجام کار از شما اجازه میخواهد:

میتوانید برای تکالیف یکباره مجاز کردن را انتخاب کنید یا برای گردشهای کاری تکراری و قابلاعتماد، همیشه مجاز کردن را انتخاب کنید. این عامل از سیستم درخواست هوشمند استفاده میکند، بنابراین اعطای اجازه سطح بالا (مانند نوشتن فایلها) بهطور خودکار همه ابزارهای فرعی مرتبط را مجاز میکند. فرمانهای رایج مانند ls یا grep براساس دسترسی خواندن فعلی شما بهطور بیصدا تأیید میشوند و به شما امکان میدهند بدون پیاموارههای تکراری به کارتان ادامه دهید. مدل اجازههای جدید بین امنیت و بهرهوری توازن برقرار میکند
تا بتوانید به نماینده اجازه دهید بدون وقفه روی عملیاتی که به آن اعتماد دارید کار کند، و
همچنان برای عملیات دیگر بازبینی دستی انجام دهید.
میتوانید اجازههایتان را بهصورت دستی در File > Settings > Tools > AI > Agent Permissions (یا Android Studio > Settings > Tools > AI > Agent Permissions در macOS) ممیزی کنید.

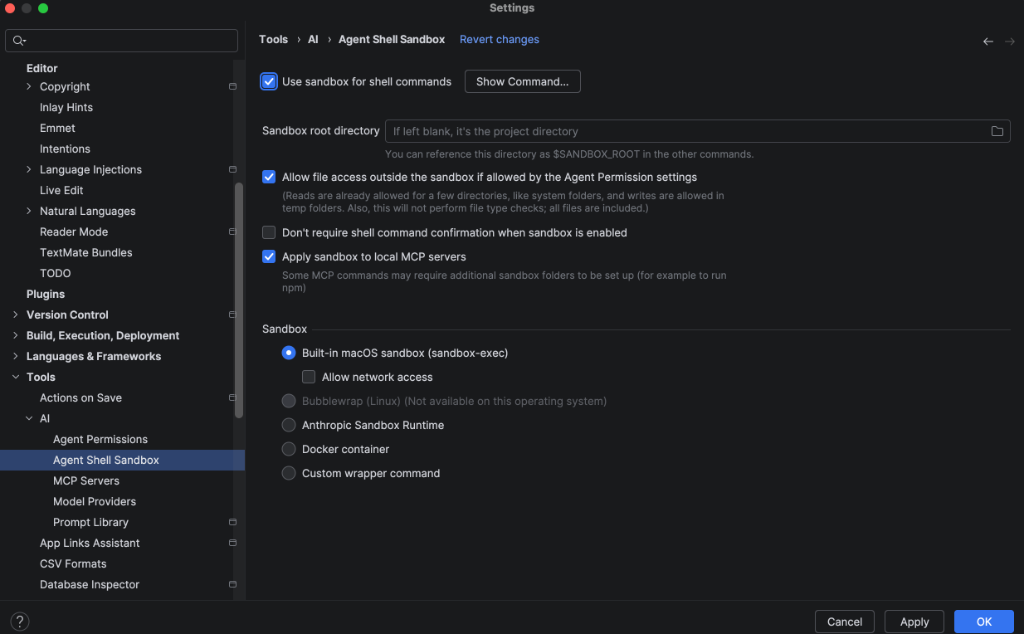
استفاده از جعبه ایمنی
جعبه امن دسترسی غیرمجاز به شبکه و نوشتن در سیستم فایل را محدود میکند، مگراینکه رضایت صریح خود را اعلام کنید. برای پیکربندی جعبه امن، به File (فایل) > Settings (تنظیمات) > Tools (ابزارها) > AI (هوش مصنوعی) > Agent Shell Sandbox (جعبه امن پوسته عامل) (یا Android Studio > Settings (تنظیمات) > Tools (ابزارها) > AI (هوش مصنوعی) > Agent Shell Sandbox (جعبه امن پوسته عامل) در macOS) بروید.